
做公众号的人大概都遇到过这个场景:文章排好了、封面也传了,手指停在「发表」按钮上一点——弹出一个二维码,让你用管理员微信扫一下。
扫完这一次你以为完事了,结果下一篇又弹。
我今天就卡在这了。连着发稿,连着扫码,来回三四次之后我去查了这个开关在哪关,整个过程不到 2 分钟,分享给你。
先说清楚:这个功能到底叫什么
它不叫「扫码发表」,你在后台也搜不到这个词。
它藏在设置与开发 → 安全中心 → 风险操作保护里,全名叫「群发消息保护」。微信的逻辑是这样的:群发消息属于高风险操作(账号被盗后最容易被利用的就是这一项),所以默认开启,需要管理员本人二次确认。
后台原文写得很直白:
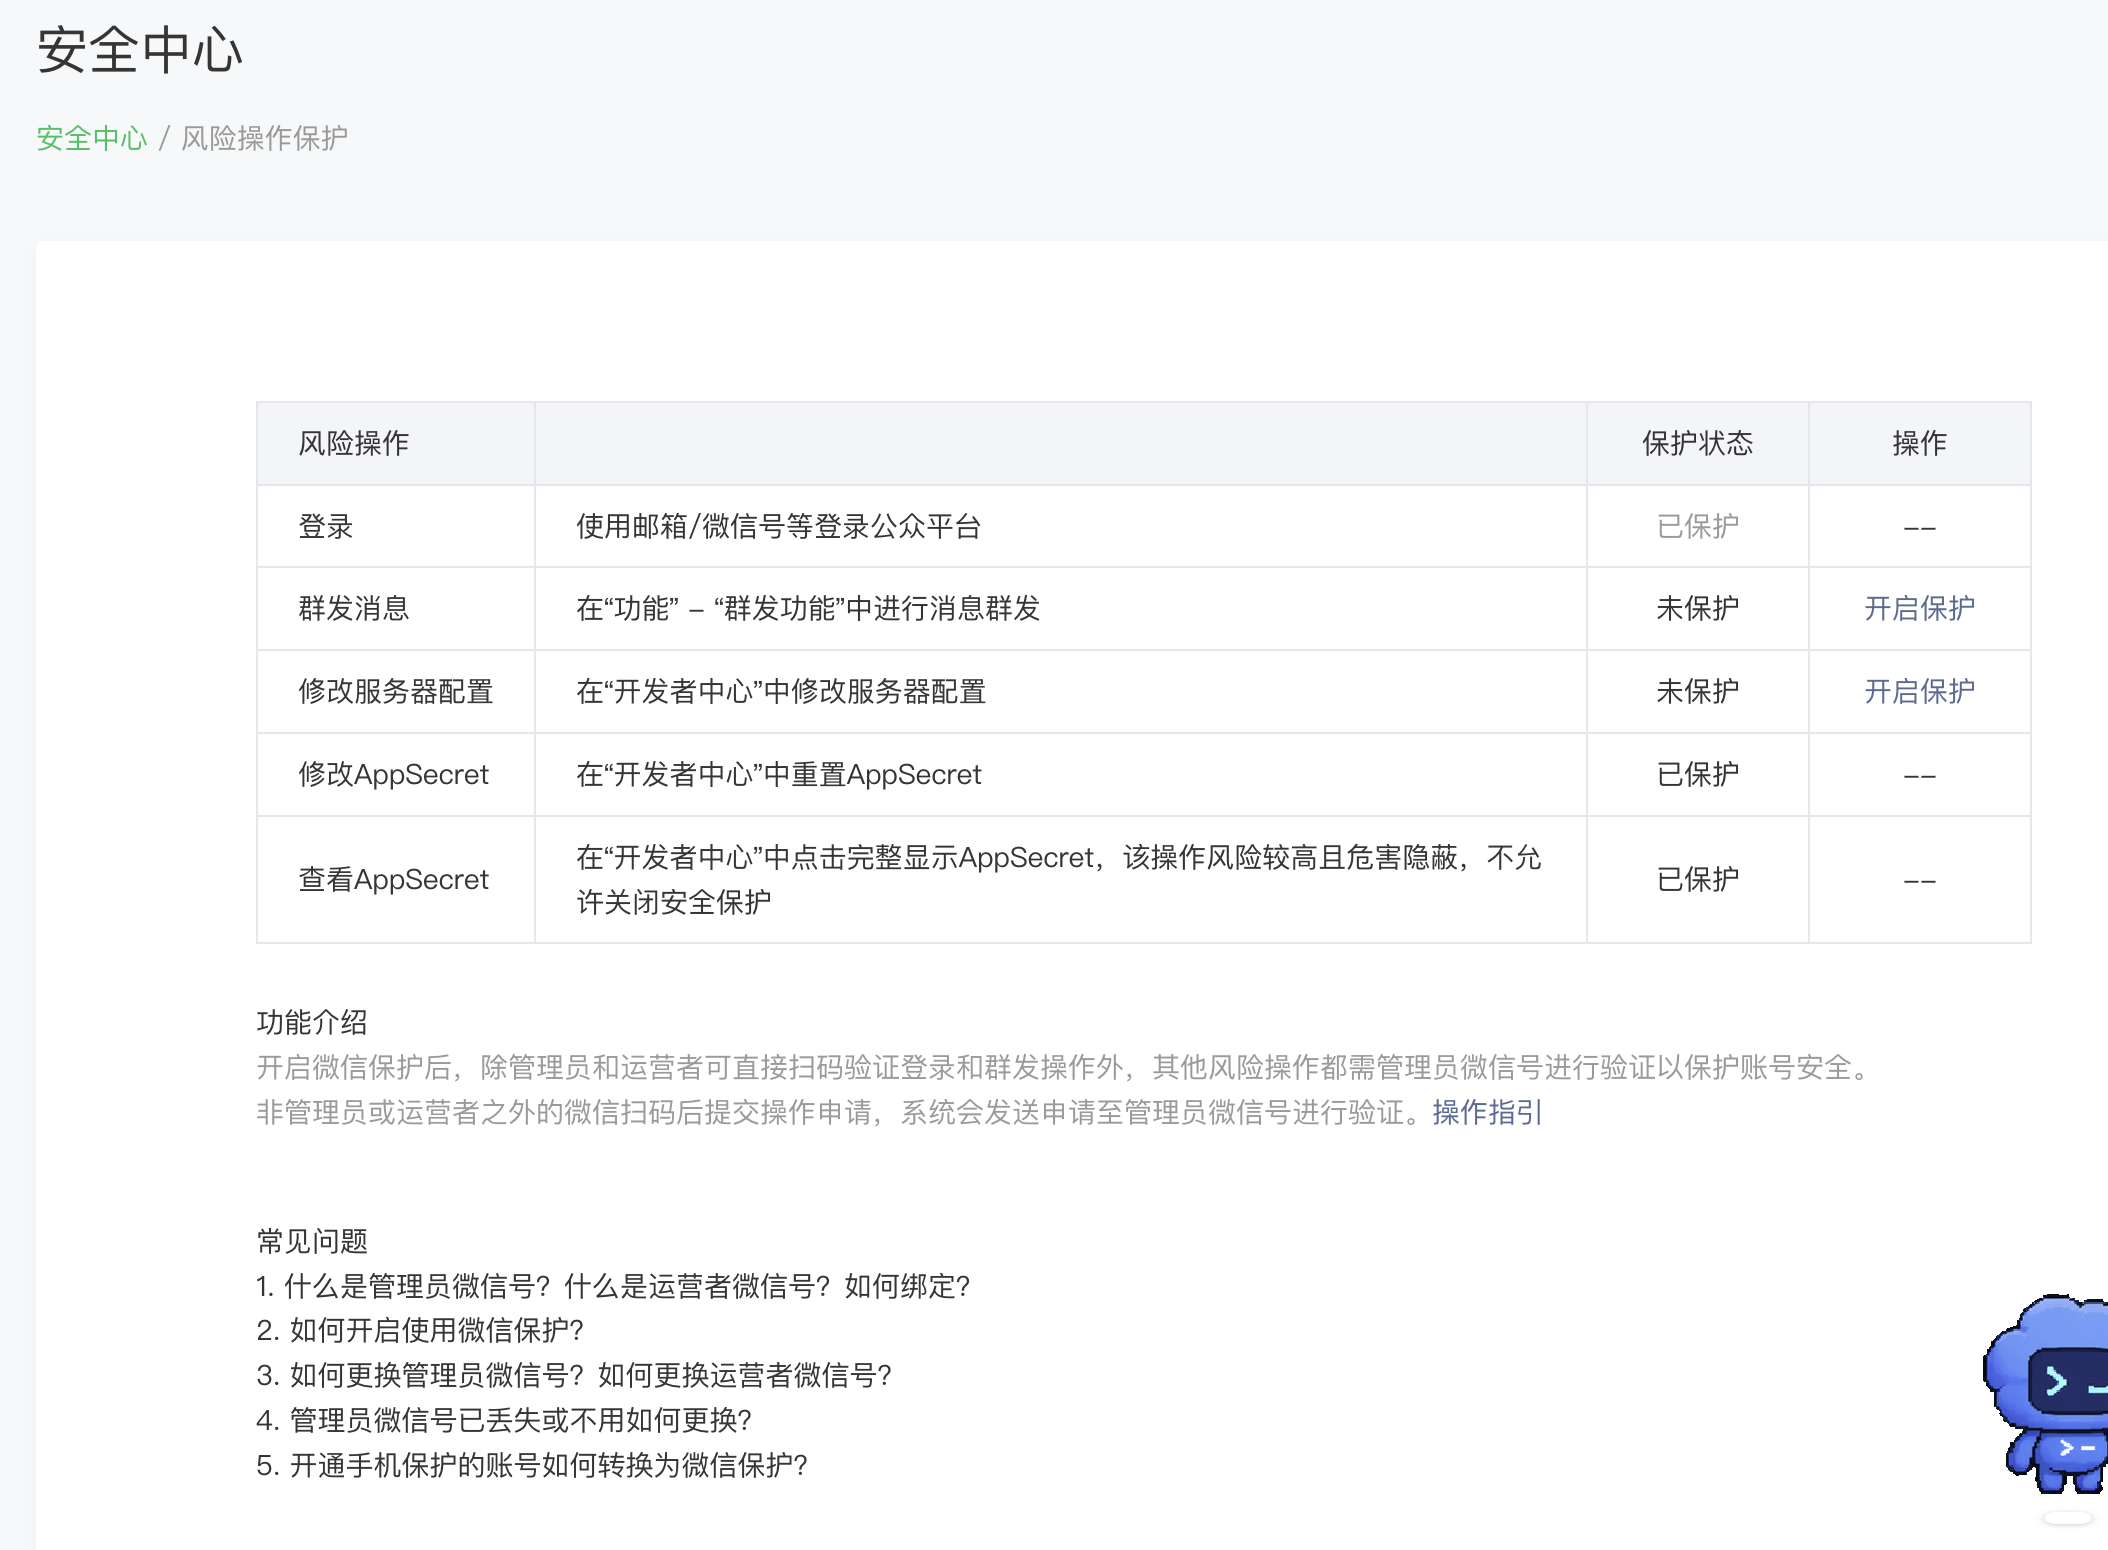
开启微信保护后,除管理员和运营者可直接扫码验证登录和群发操作外,其他风险操作都需管理员微信号进行验证以保护账号安全。
非管理员或运营者的微信号扫码后提交操作申请,系统会发送申请至管理员微信号进行验证。
所以你遇到的弹窗,本质是「风险操作保护」在生效。关掉的是这一项保护,不是关掉整个安全中心。
7 步关掉它
下面这张是完整的后台页面,红色标注的是我要动的那一行:
先说入口在哪。左侧菜单栏展开「设置与开发」,往下拉,第四项就是「安全中心」:
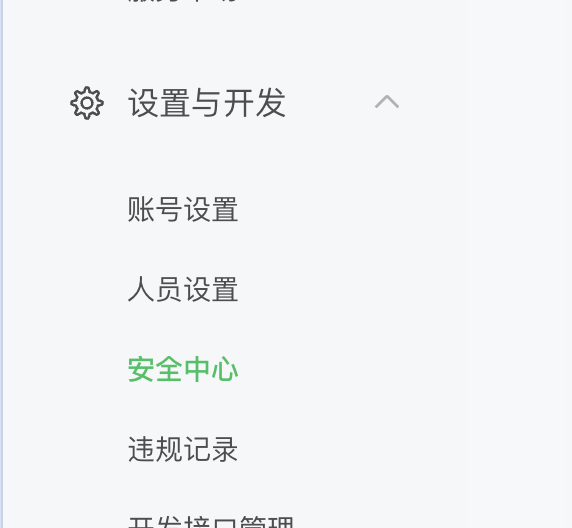
完整的点击顺序:
- 电脑上登录 mp.weixin.qq.com,必须是管理员账号(运营者无权改这个开关)
- 左侧菜单 设置与开发 → 安全中心
- 找到 风险操作保护,点右侧「详情」
- 进到保护列表页,找到 群发消息 这一行
- 状态显示「已开启」,点右侧 关闭保护
- 弹二维码,用管理员微信扫这一次完成确认
- 完事。之后点发表不再弹框
从「我不知道这功能在哪」到关掉,前前后后 2 分钟,其中真正操作的时间不到 40 秒,剩下的时间全花在找入口上。
后台这一页其实列了 5 项,别关错了
安全中心这页一共 5 条风险操作,性质不一样:
| 风险操作 | 具体行为 | 我的建议 |
|---|---|---|
| 登录 | 使用邮箱/微信号等登录公众平台 | 保持已保护 |
| 群发消息 | 在「功能」→「群发功能」中进行消息群发 | 关掉(就是本文这一项) |
| 修改服务器配置 | 在「开发者中心」中修改服务器配置 | 保持未保护 |
| 修改 AppSecret | 在「开发者中心」中重置 AppSecret | 保持已保护 |
| 查看 AppSecret | 在「开发者中心」中点击完整显示 AppSecret | 保持已保护(不允许关闭) |
从截图能看到,后三项的状态和前两项不一样:
- 登录:已保护,右侧操作列是「——」,说明不能关。这正好合理,登录验证是账号安全的地基。
- 群发消息 / 修改服务器配置:未保护,右边是「开启保护」,说明当前是关的,需要的话可以自己打开。
- 修改 AppSecret / 查看 AppSecret:已保护,且操作列都是「——」,写死不允许关。
所以你看到的这张截图是已经关好的状态——「群发消息」这一行右边显示的是蓝色小字「开启保护」,意思是它现在没保护,你想打开才点。
只动「群发消息」这一行,别碰 AppSecret 那两行。 AppSecret 泄露的后果是号被别人直接接管,比多扫几次码严重得多。
后台还给了一排常见问题答疑,扫码这一步卡住的话可以看:
- 什么是管理员微信号?什么是运营者微信号?如何绑定?
- 如何开启使用微信保护?
- 如何更换管理员微信号?如何更换运营者微信号?
- 管理员微信号已丢失或不用如何更换?
- 开通手机保护的账号如何转换为微信保护?
关掉之后,代价是什么
我把这个说清楚,你自己判断。
关掉的好处:点发表直接进草稿箱,不再打断。写东西的连贯性很重要——思路正顺着一个句子往下走,掏手机扫一次码,回来可能就得重读一遍自己刚写的东西。
关掉的风险:号被盗时,别人可以直接群发。注意这是「群发」,不是「发布」——个人/企业主体自己后台点发表,内容进的是草稿箱,要发出去还得你在手机上确认。这个拦截层一直在,扫码只是多了一层。
另外一个关键信息,我一开始也不知道:扫码验证请求只会发送至账号的最高管理员微信号,运营者微信号收不到。所以如果你是运营者身份在发稿,找管理员扫码之前是白找——请求根本不在你手机上。这个开关也只有管理员能改。
三条能迁移到你自己工作里的原则
这次踩坑让我想明白几个通用的事,不限于公众号:
1. 反复出现的摩擦,一定是配置问题,不是运气问题。
同一个弹窗出现第二次,就别再当成偶发故障去接受了。它要么是有明确开关的默认设置,要么是某个可以重写的默认值。摩擦重复出现 = 有一个开关你还没找到。
2. 关闭保护前,先看清楚列表里还有什么。
那个页面 5 项、其中 3 项不可关闭,说明这不是一个「全开全关」的粗粒度开关,而是一组有独立语义的策略。只动你要动的那一项,是最小改动原则。
3. 「谁能改这个开关」比「怎么改」更重要。
改不动的时候,先查权限,别反复试。这个原则在别的地方一样成立——服务器上的配置要 sudo、公司后台的设置要管理员账号、数据库的权限要 DBA。
一个提醒
关掉群发消息保护之后,登录保护、AppSecret 那两项别顺手一起关。
我看到过有人在一个教程里说「把风险操作保护全关掉更方便」,然后连 AppSecret 的保护也去掉——那个操作在后台根本不让点,注定了失败。更重要的是它本来就不该关。
好了,这篇就到这。
你现在发稿还会被弹扫码框吗?如果有更烦人的后台摩擦,欢迎留言告诉我,我去挖一挖到底在哪关——我大概率已经踩过一遍了。
我是 Zack,前大厂程序员,现在一个人做产品。
公众号:Zack说AI,聊 AI 提效、AI 工具使用技巧,也写一人公司的真实账本。关注一下,下次踩坑我会在里面写出来。